Microsoft impose l’authentification multifacteur sur ses portails d’administration depuis octobre 2024. Dans un parc hybride, cette obligation ne couvre ni l’ouverture de session Windows, ni le RDP, ni le VPN.
Beaucoup de directions informatiques ont tiré de l’obligation Microsoft une conclusion rassurante : le sujet de l’authentification forte est traité. Dans un parc hybride, c’est-à-dire la quasi-totalité des systèmes d’information français de plus de 200 postes, cette conclusion est fausse. Et l’écart se situe précisément là où les attaquants passent le plus de temps.
Ce que Microsoft a réellement rendu obligatoire
Le périmètre est public, et il est étroit.
La première phase, déployée depuis octobre 2024, couvre le portail Azure, le centre d’administration Microsoft Entra et le centre d’administration Intune, pour toute opération de création, de modification ou de suppression. Le centre d’administration Microsoft 365 a suivi en février 2025.
La seconde phase, entrée en application le 1er octobre 2025, étend l’obligation à Azure CLI, à Azure PowerShell, à l’application mobile Azure, aux outils d’infrastructure as code et à l’API REST du plan de contrôle. Les organisations pouvaient en demander le report jusqu’au 1er juillet 2026, échéance désormais passée.
Lisez la liste une seconde fois : il n’y a pas une seule ligne sur le poste de travail. Ce que Microsoft protège, c’est son plan de contrôle Azure. Pas votre Active Directory, pas vos serveurs, pas vos sessions utilisateurs.
Les six portes qui restent ouvertes
Dans un environnement hybride, une série de chemins d’authentification ne transitent jamais par Entra ID. Ils s’adressent au contrôleur de domaine interne, ou directement au poste :
- l’ouverture de session Windows, sur les machines jointes à Entra ID comme sur les machines jointes en hybride ;
- les connexions RDP, d’un poste vers un serveur comme d’un serveur vers un autre ;
- les élévations de privilèges UAC, où un compte standard obtient des droits d’administration sur simple saisie d’un mot de passe ;
- le déverrouillage de session, après une absence du poste de travail ;
- l’accès VPN, quand la passerelle s’authentifie contre l’annuaire interne ;
- les applications métier historiques, restées sur des mécanismes d’authentification hérités.
Le point commun de ces six portes : un mot de passe valide suffit. Un seul facteur, sur le périmètre le plus étendu du système d’information.
Le chiffre qui compte n’est pas celui qu’on cite d’habitude
L’édition 2026 du Verizon Data Breach Investigations Report, construite sur plus de 22 000 compromissions analysées, apporte une nuance qui change la manière de raisonner.
L’abus d’identifiants ne représente plus que 13 % des vecteurs d’accès initial : l’exploitation de vulnérabilités est passée devant, à 31 %. Mais l’identifiant volé apparaît à un moment ou à un autre dans 39 % des compromissions.
Le point clé
Le mot de passe volé est de moins en moins la porte d’entrée, et de plus en plus l’outil de progression.
L’attaquant entre par une faille applicative, récupère un compte, puis avance : session par session, connexion RDP par connexion RDP, élévation de privilèges par élévation de privilèges. C’est exactement la phase que l’authentification forte côté cloud ne voit pas passer.
Le même rapport relève par ailleurs que 37 % des organisations examinées disposaient de comptes d’administration sans authentification forte sur leurs offres d’infrastructure en tant que service. L’écart entre le dispositif déclaré et le dispositif effectif reste considérable.
Déplacer l’authentification forte du portail vers le poste
C’est le problème qu’adresse ADSelfService Plus : appliquer une seconde vérification non pas à l’entrée du cloud, mais à l’entrée de chaque poste et de chaque serveur.
Concrètement, la solution insère un contrôle sur l’ouverture de session Windows, machines jointes à Entra ID et machines jointes en hybride, sur les connexions RDP, sur les invites UAC, sur le déverrouillage de poste, sur le VPN et sur la messagerie en ligne. Le tout piloté depuis une console unique, adossée à l’Active Directory existant, sans refonte de l’annuaire.
Deux points méritent l’attention d’un RSSI.
Le choix des facteurs
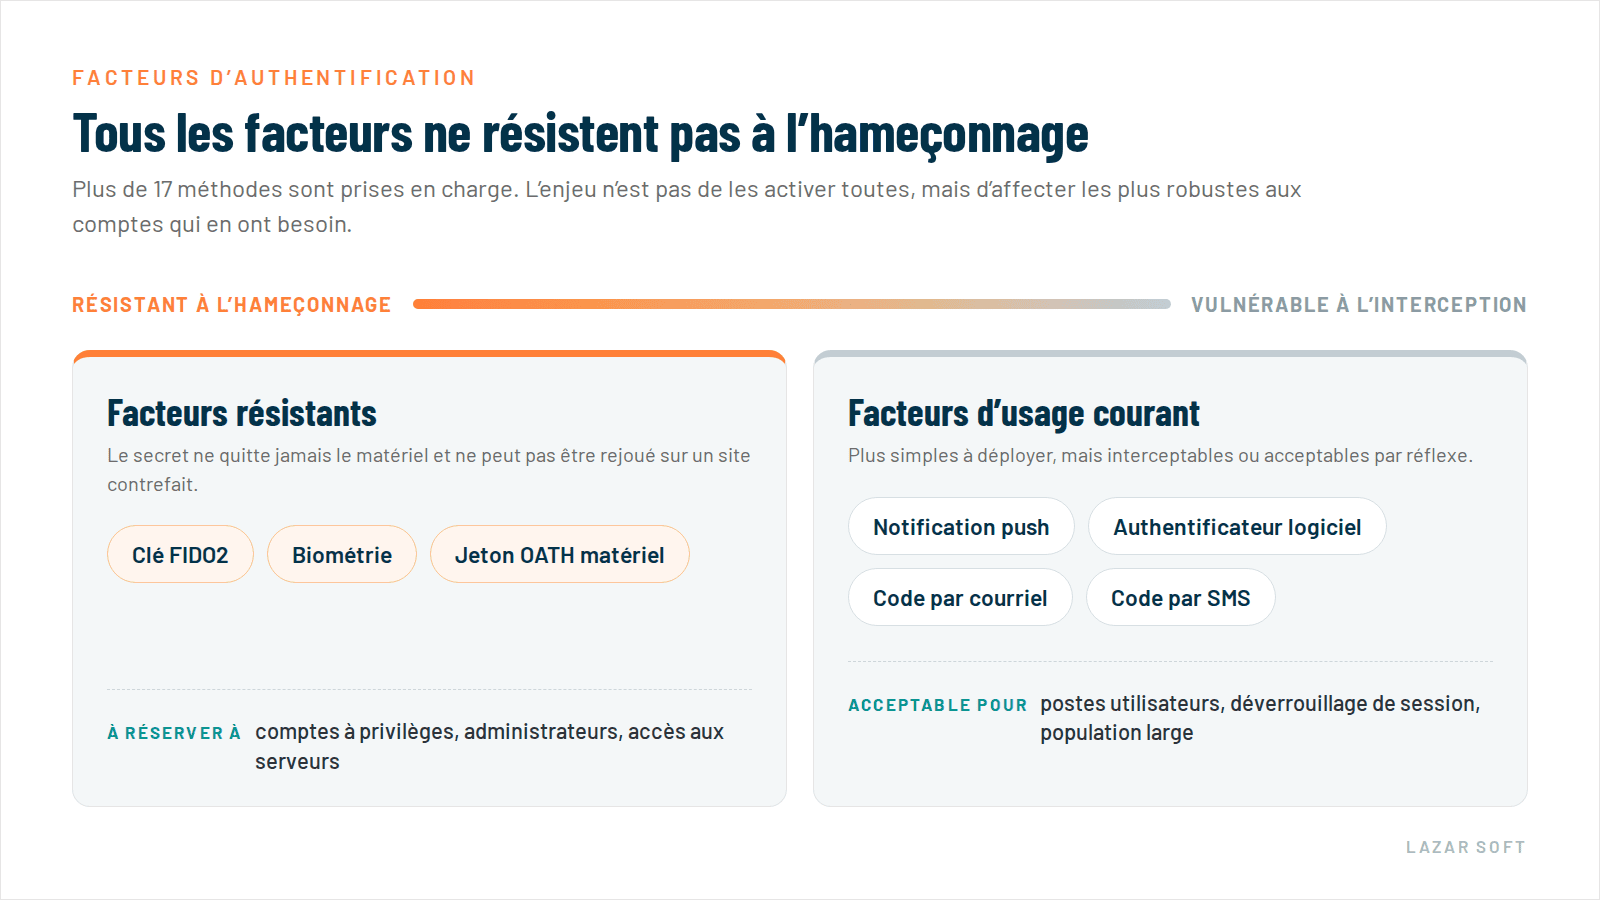
Plus de 17 méthodes sont prises en charge, dont les clés FIDO2, la biométrie, les jetons OATH matériels, les authentificateurs logiciels et la notification push. De quoi réserver les facteurs résistants à l’hameçonnage aux comptes à privilèges, sans imposer le même parcours à l’ensemble des utilisateurs.
L’accès conditionnel
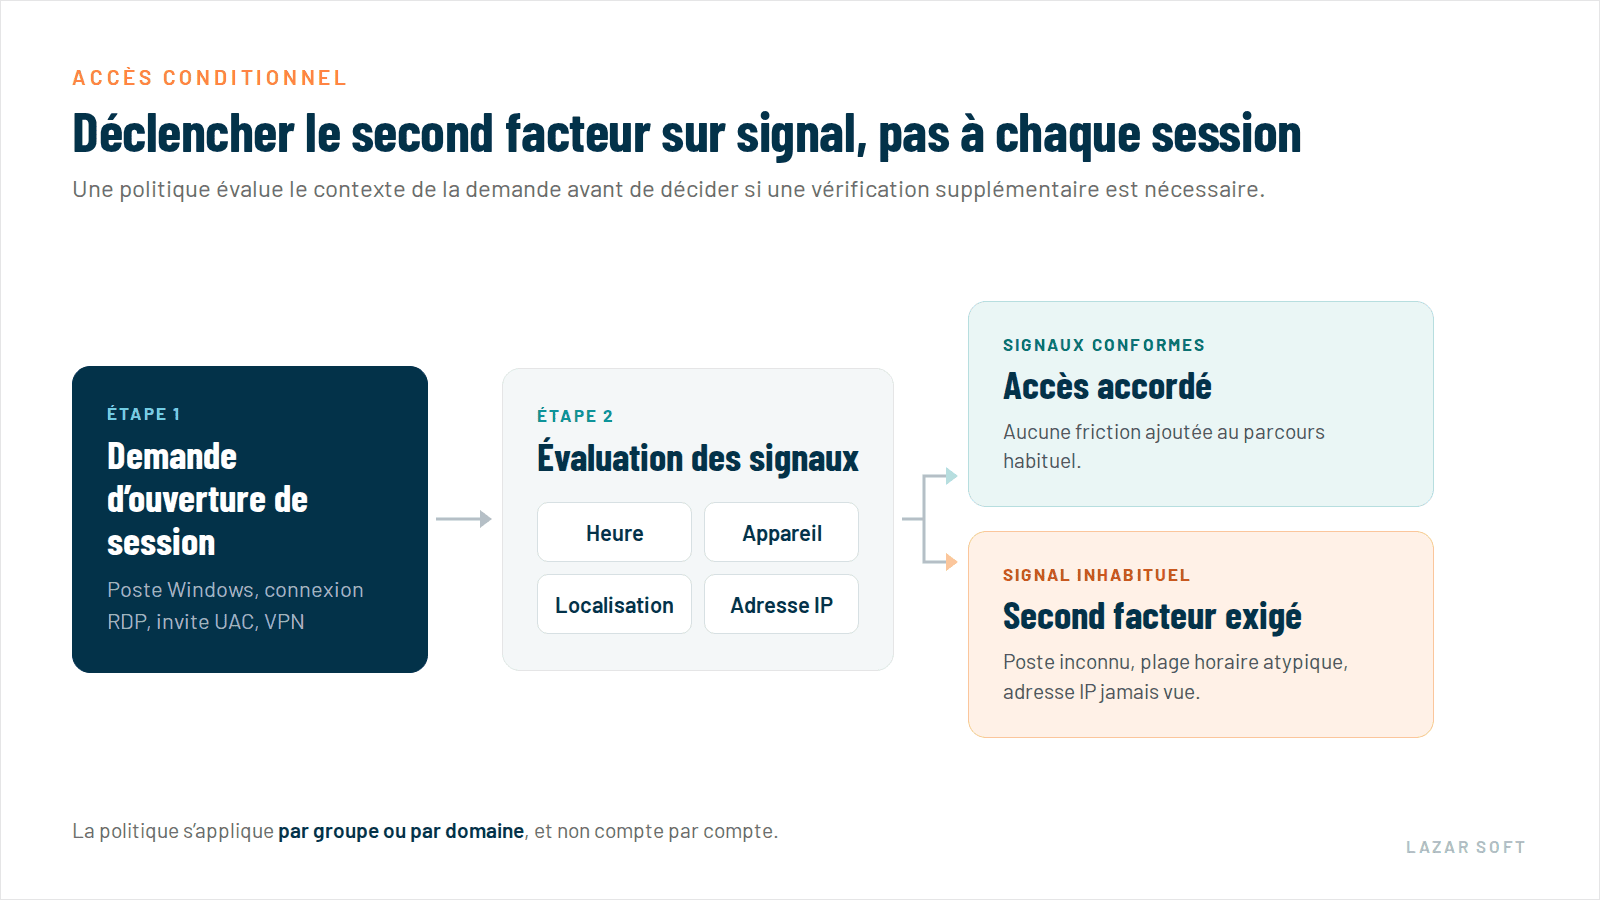
Les politiques se déclenchent selon l’heure, l’appareil, la localisation et l’adresse IP, par groupe ou par domaine. C’est la condition pour éviter la lassitude d’authentification, ce réflexe d’acceptation automatique qui annule le bénéfice du second facteur, et que les attaquants exploitent activement.
Par où commencer
Trois étapes, dans cet ordre.
01
Cartographier
Listez les chemins d’authentification qui ne passent pas par Entra ID. Une demi-journée de travail, et une liste plus longue que prévu.
02
Prioriser le RDP et l’UAC
Les deux maillons du mouvement latéral. Le meilleur rapport entre réduction du risque et friction pour les utilisateurs.
03
Conditionner avant de généraliser
Un contrôle systématique sera contourné ou désactivé sous trois mois. Un déclenchement sur signal tient dans la durée.
LAZAR SOFT
Où s’arrête réellement votre authentification forte ?
Nos équipes avant-vente répondent aux questions de mise en oeuvre sur l’ensemble du catalogue ManageEngine.